InnovaSafeConsulting
Cybersécurité & gouvernance du SI · Belgique · France

Un RSSI et un DSI de terrain, au rythme dont vous avez besoin.

InnovaSafe Consulting met plus de 20 ans d’expérience IT, dont plusieurs années à la direction des systèmes d’information hospitaliers, au service des organisations qui doivent sécuriser leur SI, se mettre en conformité avec NIS2 ou ISO 27001, et piloter leur transformation, sans recruter un cadre dirigeant à temps plein.

CISSP · ISO 27001 LI · NIS2 LI DSI hospitalier en fonction Santé · Énergie · PME Belgique · France · Europe FR · EN
Référentiels NIS2ISO/IEC 27001:2022CyFun® (CCB)ISO/IEC 27005EBIOS RMRGPDNIST CSF 2.0CIS Controls v8ITIL 4
Services

Six expertises, une seule responsabilité : votre SI.

Chaque mission part de l’écoute de vos enjeux métier et se termine par un livrable que votre direction peut lire, décider et suivre.

RSSI·aaS

RSSI as a Service

Un responsable de la sécurité de l’information à temps partagé, qui porte votre programme cyber et siège face à la direction.

  • Rédaction et mise en œuvre de la PSSI, procédures et standards
  • Pilotage de la roadmap cybersécurité
  • Gestion des incidents et notification aux autorités (CCB, ANSSI)
  • Sensibilisation et conduite du changement
  • Pilotage des prestataires (SOC, MSSP, pentest)

2 à 8 jours / mois · engagement trimestriel

DSI·aaS

DSI as a Service

Une direction des systèmes d’information externalisée, assurée par un DSI qui exerce la fonction en milieu hospitalier depuis 2022.

  • Schéma directeur et budget IT
  • Gouvernance, comités et indicateurs
  • Sélection et négociation fournisseurs
  • Cloud, infrastructure et continuité (PCA/PRA)
  • Encadrement des équipes internes

2 à 10 jours / mois · engagement trimestriel

Audit

Audit & diagnostic

Un état des lieux factuel de votre sécurité et de votre organisation IT, avec un plan d’action priorisé par le risque.

  • Audit de sécurité et de maturité ISO 27001
  • Analyse d’écarts NIS2 et évaluation CyFun® (Belgique)
  • Analyse de risques ISO 27005 ou EBIOS RM
  • Gestion des vulnérabilités (Rapid7 InsightVM)
  • Audit d’organisation et de gouvernance IT

5 à 20 jours · forfait

Conformité

Conformité réglementaire

De l’analyse d’écarts à l’audit de certification, je construis avec vous un système de management qui tient dans la durée.

  • Mise en conformité NIS2 et enregistrement auprès de l’autorité nationale
  • Préparation à la certification ISO 27001
  • Plans de traitement des risques et suivi
  • RGPD : registre, AIPD, sous-traitants
  • Déclaration d’applicabilité et revues de direction

3 à 12 mois · par jalons

Transition

Management de transition

Un DSI ou RSSI de transition opérationnel en quelques jours. Deux intérims de DSI menés en hôpital, tous deux prolongés en poste de direction.

  • Intérim de poste de direction IT ou sécurité
  • Gestion de crise après un incident cyber
  • Redressement de projets ou d’équipes en difficulté
  • Recrutement et intégration du successeur

3 à 12 mois · temps plein ou 4/5

Transformation

Transformation du SI

Des programmes de transformation portés par plus de dix ans d’architecture de solutions, avec la sécurité intégrée dès la conception.

  • Architecture de solutions et d’infrastructure
  • Faisabilité, budget et impact des changements
  • Modernisation et migration d’infrastructure
  • Conduite du changement et coordination de projets

Sur mesure · par phases

Méthodologie

Une sécurité adaptée à votre contexte, pas un catalogue de mesures.

Chaque mission commence par l’écoute. Je prends le temps de comprendre votre métier, vos contraintes et vos priorités avant de recommander quoi que ce soit. Les mesures proposées sont proportionnées à vos risques réels, à votre taille, à votre budget et à votre maturité.

ÉTAPE 1 · ÉCOUTE

Comprendre vos enjeux

Entretiens avec la direction, les métiers et les équipes IT. Je comprends ce qui fait tourner votre organisation, ce qui la menace et ce que vous attendez de la mission.

→ Synthèse des enjeux et des objectifs

ÉTAPE 2 · ANALYSE

Évaluer les risques réels

Analyse de risques (ISO 27005, EBIOS RM) centrée sur vos activités critiques, et non sur une liste de contrôles générique.

→ Cartographie des risques et état de maturité

ÉTAPE 3 · DÉCISION

Une feuille de route sur mesure

Des actions priorisées selon le risque, l’effort, le budget et les obligations réglementaires, construites et validées avec vous.

→ Plan d’action réaliste à 12–24 mois

ÉTAPE 4 · DURABILITÉ

Piloter et transmettre

Mise en œuvre accompagnée, reporting à la direction, puis formation et passation pour que vos équipes restent autonomes.

→ Tableau de bord et dossier de passation

Auto-évaluation · Directive (UE) 2022/2555

Votre organisation est-elle concernée par NIS2 ?

La directive NIS2 étend les obligations de cybersécurité à des milliers d’organisations en Belgique, en France et dans toute l’Union européenne. Deux questions suffisent pour une première indication.

  • EssentielleSupervision proactive par l’autorité nationale (CCB en Belgique, ANSSI en France).
  • ImportanteSupervision a posteriori, en cas d’incident ou d’indice de non-conformité.
  • 24 hDélai d’alerte précoce à l’autorité après un incident significatif.
Taille de l’organisation
Indication

Renseignez les deux champs

Le résultat s’affiche ici dès que le secteur et la taille sont choisis.

Indication simplifiée, qui ne constitue pas un avis juridique. Certaines entités (prestataires DNS, services de confiance, administrations, fournisseurs uniques d’un service essentiel) sont concernées quelle que soit leur taille. Les règles exactes dépendent de la transposition nationale : le CCB en Belgique et l’ANSSI en France publient leurs propres outils d’évaluation.

Formats d’engagement

Choisissez l’intensité, pas un contrat figé.

Les formats s’ajustent à mesure que votre maturité progresse. Beaucoup de clients démarrent par un audit, puis passent au temps partagé.

Mission ponctuelle

5–20 jours

Pour obtenir une photographie claire et un plan d’action.

  • Audit ou diagnostic NIS2 / ISO 27001
  • Livrable et restitution à la direction
  • Forfait défini à l’avance
Temps partagé

2–10 jours / mois

Pour disposer durablement d’un RSSI ou d’un DSI senior.

  • Présence planifiée sur site et à distance
  • Joignable en cas d’incident
  • Reporting mensuel et comité trimestriel
Transition

3–12 mois

Pour remplacer un dirigeant ou conduire un projet critique.

  • Démarrage sous 1 à 2 semaines
  • Temps plein ou 4/5
  • Passation organisée en fin de mission
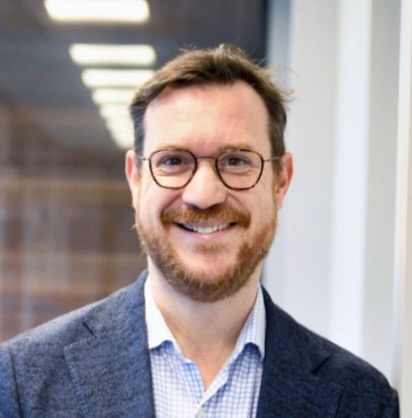
Portrait de Christophe Godefroid
Christophe GodefroidFondateur · CISO & CIO as a Service
À propos

Christophe Godefroid, fondateur d’InnovaSafe Consulting

Informaticien de formation (ULB), j’ai passé plus de vingt ans dans l’IT : consultant infrastructure, architecte de solutions chez deux gestionnaires de réseau d’énergie, puis directeur des systèmes d’information en milieu hospitalier.

J’ai fondé InnovaSafe Consulting en 2024 pour aider les organisations à structurer leur gouvernance sécurité, piloter leurs projets GRC et renforcer leur conformité ISO 27001 et NIS2. Mon approche est pragmatique, orientée résultats et adaptée à chaque contexte.

CISSPNIS2 Lead ImplementerISO 27001 Lead ImplementerISO 27005 Risk ManagerInsightVM Certified Administrator
  1. 2025 – auj.Secteur hospitalier · Directeur des systèmes d’information d’un centre hospitalier universitaire, d’abord ad interim
  2. 2024 – auj.InnovaSafe Consulting · Fondateur, consultant cybersécurité
  3. 2024 – 2025Énergie · Architecte de solutions chez un gestionnaire de réseau de distribution
  4. 2021 – 2024Secteur hospitalier · Architecte, DSI ad interim, puis DSI d’une clinique
  5. 2014 – 2021Énergie · Architecte de solutions chez un gestionnaire de réseau de distribution
  6. 2003 – 2014Services IT · Consultant IT et infrastructure, gestion de projets chez des intégrateurs

Formation Licence en informatique (ULB) · Executive Master en ressources humaines (ICHEC) · Certificat en gestion hospitalière (UCLouvain) · Certificat en management des systèmes d’information hospitaliers et médicaux (ULiège) · Bachelier instituteur primaire, pédagogie (HE Léonard de Vinci)

Vécu de dirigeant

Je conseille avec l’expérience d’un DSI qui gère lui-même budget, équipes, fournisseurs et incidents.

Pédagogie

Une formation d’enseignant au service de la sensibilisation et de la conduite du changement.

Engagement

Secouriste volontaire à la Croix-Rouge depuis 2018 : la gestion de crise, je la pratique aussi sur le terrain.
Questions fréquentes

Ce que l’on me demande avant de commencer.

Quelle est la différence entre un RSSI as a Service et un consultant classique ?

Le consultant livre une étude puis repart. Le RSSI as a Service assume un rôle dans votre organisation : il porte le programme de sécurité dans la durée, participe aux comités, répond aux autorités et aux auditeurs, et reste votre interlocuteur en cas d’incident.

Combien de temps faut-il pour se conformer à NIS2 ?

Cela dépend de votre maturité de départ. Une analyse d’écarts prend généralement trois à quatre semaines. La mise en conformité complète s’étale le plus souvent sur 6 à 18 mois, avec des priorités fixées dès le premier mois.

Connaissez-vous les contraintes du secteur hospitalier ?

Oui. J’exerce la fonction de DSI en hôpital depuis 2022 et je suis formé au management des systèmes d’information hospitaliers et médicaux (ULiège) et à la gestion hospitalière (UCLouvain). La santé fait partie des secteurs hautement critiques visés par NIS2.

Où intervenez-vous ?

En Belgique et en France, et dans d’autres pays européens sur demande. Les missions combinent présence sur site, notamment pour les entretiens, les comités et la gestion de crise, et travail à distance. La répartition est définie avec vous au démarrage.

Pouvez-vous nous accompagner jusqu’à la certification ISO 27001 ?

Oui. Je construis avec vous le système de management de la sécurité de l’information, je prépare l’audit et je vous accompagne pendant l’audit de certification réalisé par l’organisme accrédité de votre choix.

Que se passe-t-il en cas d’incident de sécurité ?

Dans le cadre du temps partagé, une procédure d’escalade est définie dès le début. Je coordonne la réponse, les prestataires techniques et la communication, y compris les notifications obligatoires à l’autorité cyber (CCB, ANSSI) et à l’autorité de protection des données (APD, CNIL).

Contact

Parlons de votre situation.

Un premier échange de 30 minutes, sans engagement, pour comprendre vos enjeux et vous indiquer par où commencer.

Téléphone+32 470 44 99 38
Zone d’interventionBelgique et France · ailleurs en Europe sur demande

Réponse sous 24 heures ouvrées.